Go 程序直接读取
使用 SDK 读取完整的 YAML / JSON。需要定时更新时,可以开启轮询,再由程序校验并应用新配置。
接入 Go SDK →管理不同环境的 YAML、JSON、密码和证书文件。
应用通过 Go SDK、挂载文件或原生 Secret / ConfigMap 读取配置。
USE CASES
INTEGRATIONS
Go 应用可以直接使用 SDK。
其他应用可读取文件或环境变量。
使用 SDK 读取完整的 YAML / JSON。需要定时更新时,可以开启轮询,再由程序校验并应用新配置。
接入 Go SDK →适合 Kubernetes 中只读取配置文件的程序。开启 CSI 驱动的定时更新后,文件会刷新,程序仍需重新加载。
配置 CSI provider →定期把配置写入 Kubernetes 的 Secret 或 ConfigMap。使用环境变量的程序,需要重新创建 Pod 才能采用新值。
使用原生同步 →CONFIGS & VAULT
把数据库密码等共用值保存在 Vault 中,配置里只写引用。应用读取时,Configra 按环境填入实际值,返回完整配置。
CLIENT CERTIFICATES
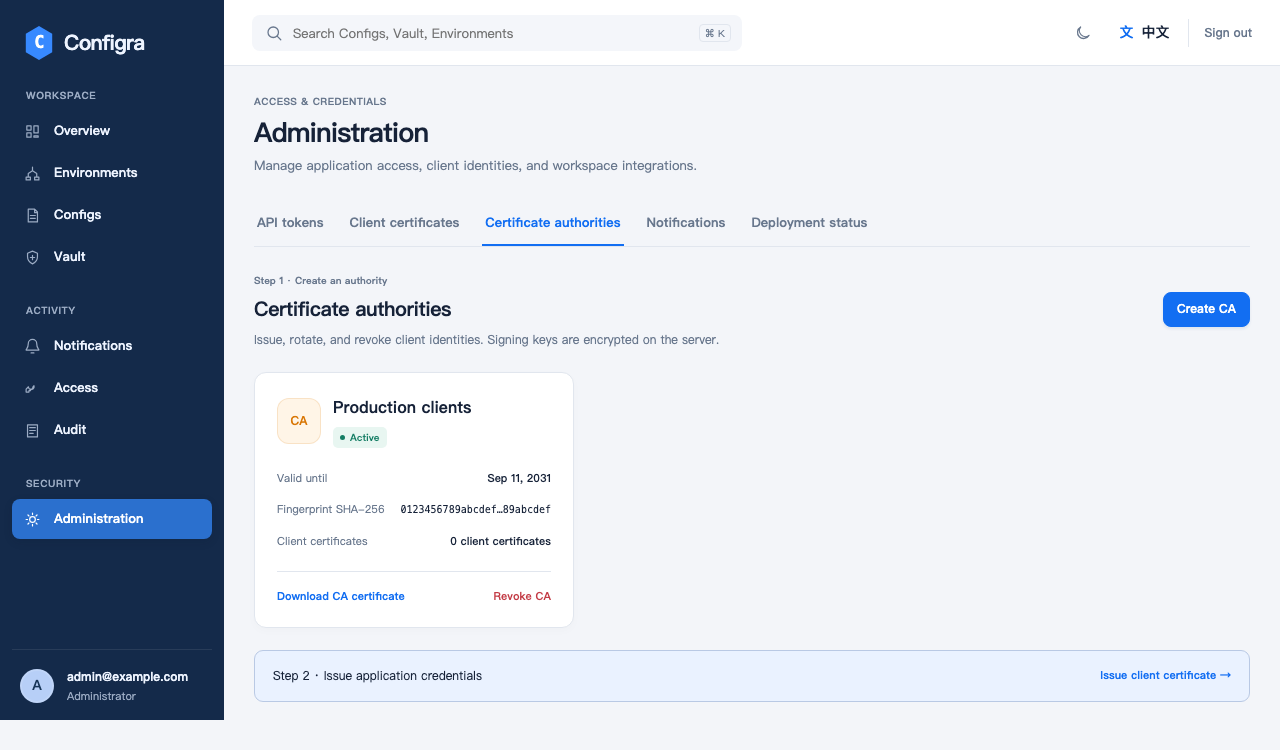
在网页里创建 CA(证书颁发机构),再为应用签发证书。服务会加密保存 CA 私钥,用于后续签发;需要私钥备份时,只能在创建成功后首次下载。
创建应用访问凭据 →